Paketverlust bei großen Übertragungen: MTU-Konflikte und PMTU Black Holes beheben
Fehleranalyse für einfrierende SSH-Sitzungen, blockierte Dateitransfers und TLS-Timeouts über VXLAN- und WireGuard-Tunnel; systematischer Einsatz von MSS Clamping.
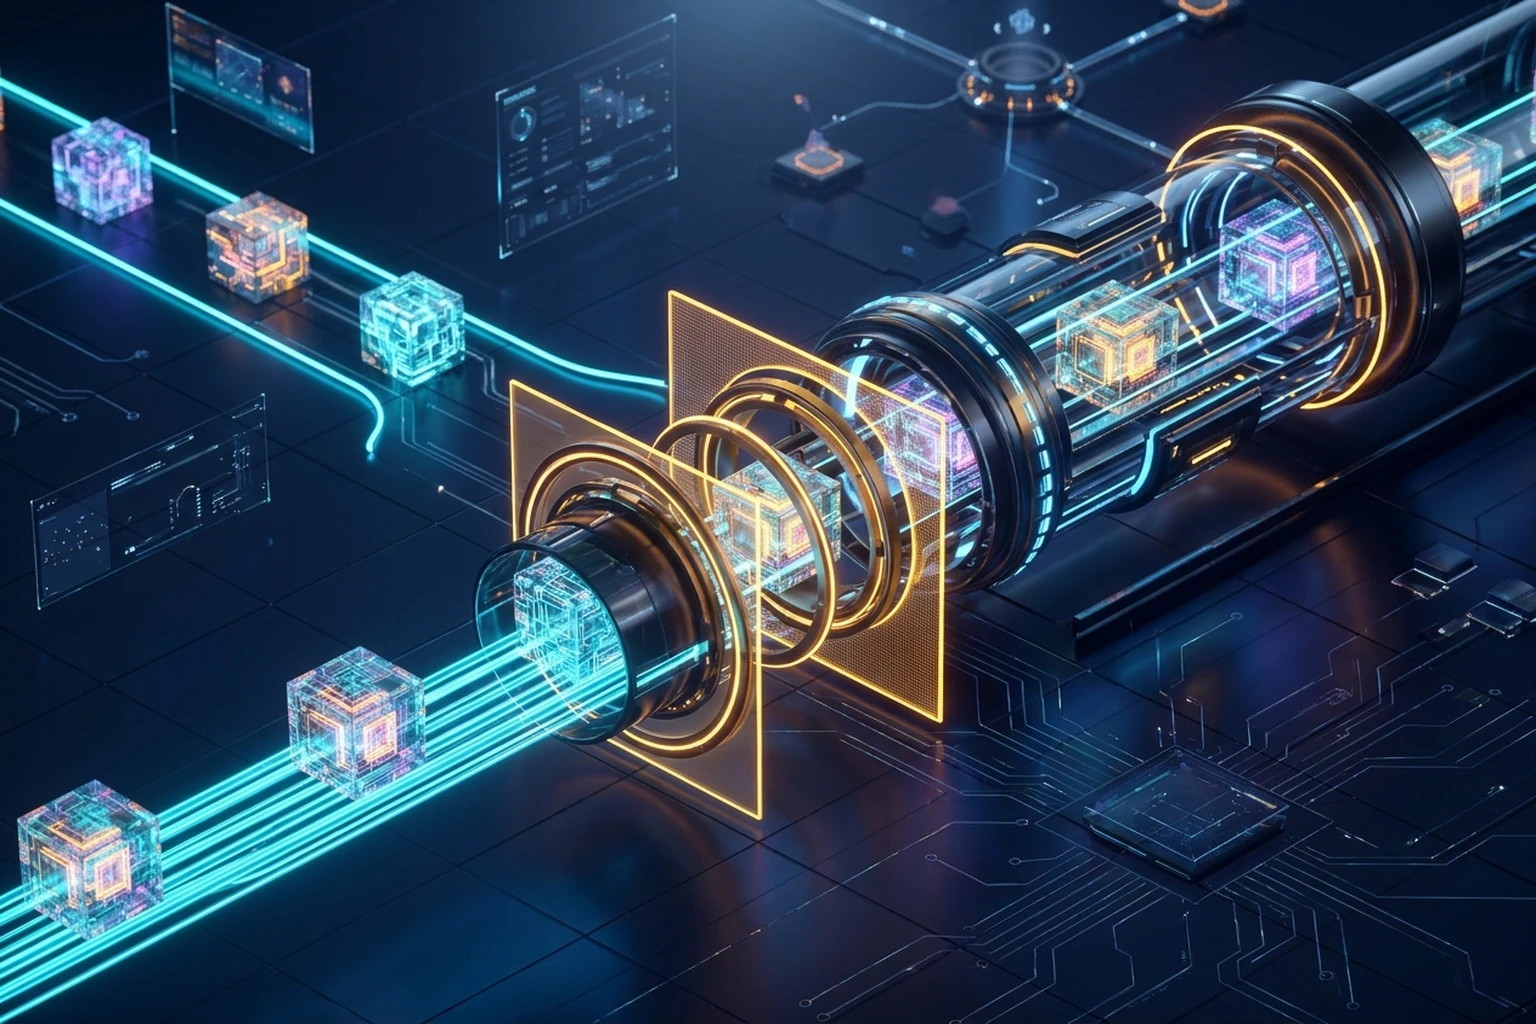
Ein häufig beobachtetes Phänomen im Netzwerkbetrieb: ICMP-Pings zeigen hervorragende Latenzzeiten, doch sobald eine verschlüsselte SSH-Sitzung oder ein Datei-Download gestartet wird, friert die Datenübertragung unvermittelt ein und bricht ab.
Die Ursache liegt meist in einem PMTU Black Hole, bedingt durch Kapselungs-Header in VPN- oder Overlay-Netzen.
Ursache: Path MTU Discovery blockiert
Standard-Ethernet erlaubt 1500 Bytes MTU. Tunnel-Header (wie bei WireGuard, GRE oder VXLAN) beanspruchen zusätzlich 20 bis 80 Bytes. Werden entsprechende ICMP-Rückmeldungen von zwischengeschalteten Firewalls verworfen, erfährt der Sender nichts von der Überschreitung und große Pakete gehen verloren.
Diagnose und nachhaltige Lösung
- Ermittlung der maximalen Paketgröße mittels
pingunter Setzung des DF-Bits (Don't Fragment). - Berücksichtigung der spezifischen Tunnel-Overheads.
- Zentrale Behebung mittels TCP MSS Clamping auf dem Perimeter-Gateway, wodurch die maximale Segmentgröße direkt während des TCP-Handshakes angepasst wird.
Weiterlesen
Alle Beiträge →
Das Ende von iptables in Kubernetes: eBPF und Gateway API etablieren sich als Standard
Beseitigung von O(N)-Routing-Engpässen durch eBPF und Kubernetes Gateway API; warum Plattform-Teams die Netzwerkverarbeitung direkt in den Linux-Kernel verlagern.
Verpflichtende Kubernetes-Migration zu cgroup v2: Mehr als ein Kernel-Parameter
Praxisleitfaden für die Migration von Kubernetes-Clustern zu cgroup v2; Behebung von failCgroupV1, Pressure Stall Information (PSI), Vermeidung von Java-OOMKilled-Fehlern und unterbrechungsfreie Node-Upgrades.

SMB-Zugriff verweigert: Everyone nicht Vollzugriff geben
SMB nach Rechteänderungen wiederherstellen: Freigabe- und NTFS-Rechte unterscheiden, gezielt korrigieren und mit dem echten Nutzerkonto testen.