Das Ende von iptables in Kubernetes: eBPF und Gateway API etablieren sich als Standard
Beseitigung von O(N)-Routing-Engpässen durch eBPF und Kubernetes Gateway API; warum Plattform-Teams die Netzwerkverarbeitung direkt in den Linux-Kernel verlagern.
Referenzquelle: [Cloud Native Networking Architecture Reports] · Prüfdatum: 2026-11-05
Bestätigter Technologiewechsel
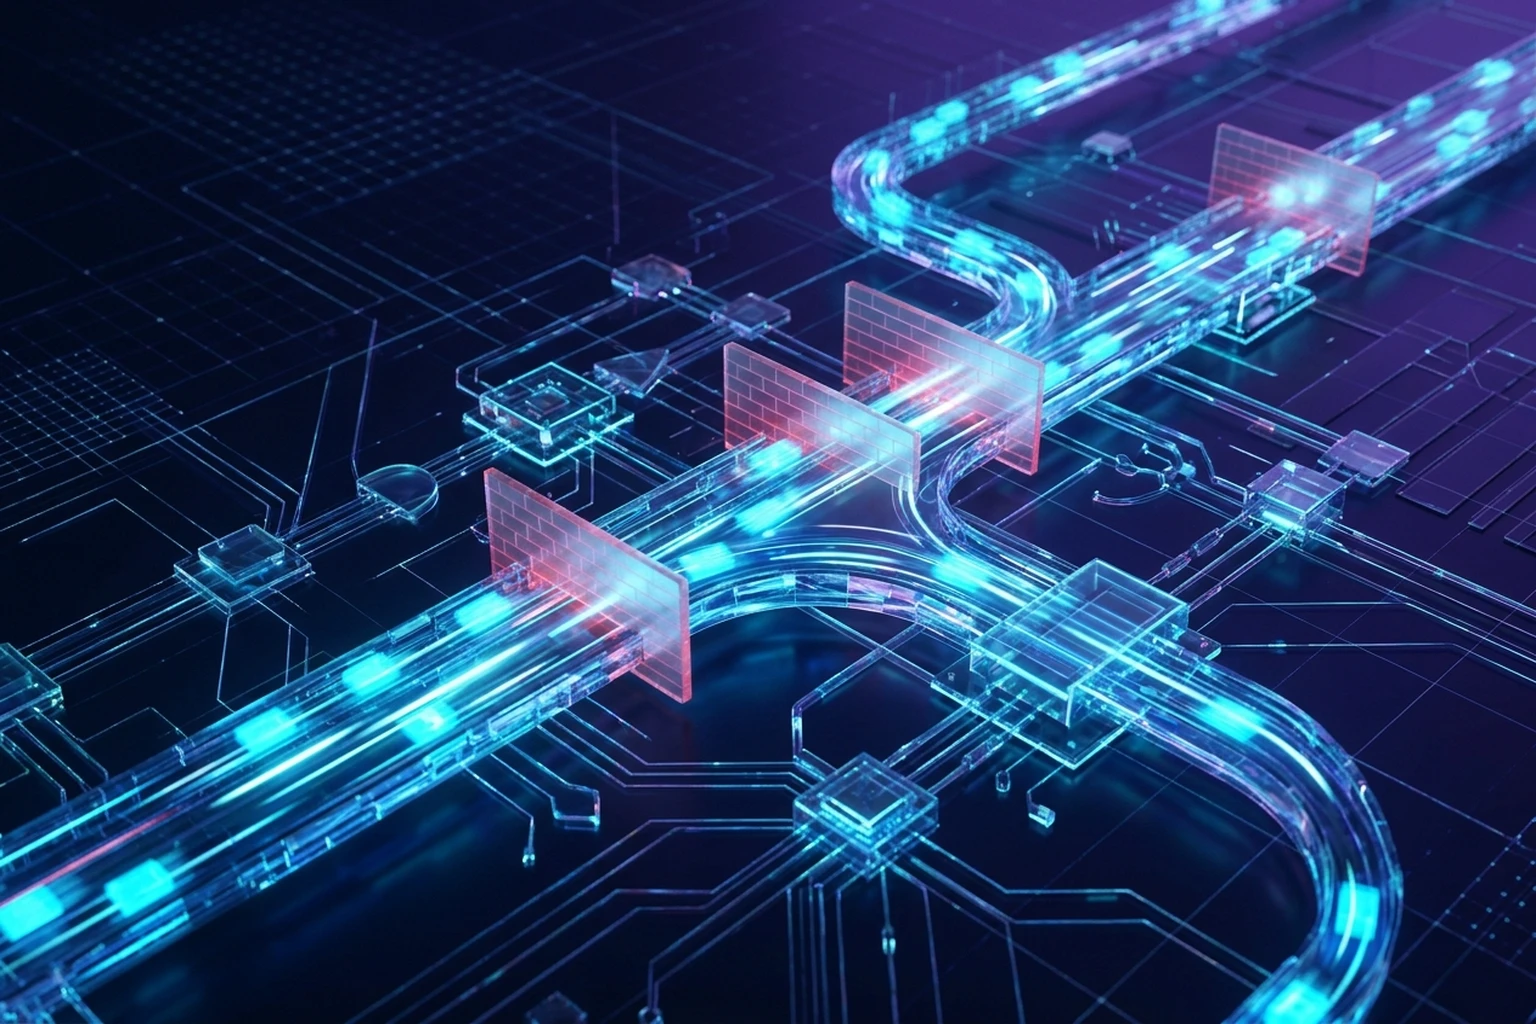
In modernen Cloud-Native-Umgebungen wurde der Abschied von iptables und kube-proxy vollzogen. eBPF-basierte Datenebenen in Verbindung mit der Kubernetes Gateway API gelten nun als Standard für unternehmenskritische Cluster. Paketfilterung und L4-L7-Routing erfolgen unmittelbar im Linux-Kernel.
Technische Einschätzung
Die sequentielle Auswertung von iptables-Regeln mit linearer Komplexität $O(N)$ stieß in Großclustern an physikalische Grenzen, was zu drastischen Latenzschwankungen führte.
Mit den $O(1)$-Hashmaps von eBPF bleibt der Durchsatz auch bei Zehntausenden Pods konstant schnell. Zudem ermöglicht die Integration der Gateway API eine differenzierte Verkehrssteuerung ohne speicherintensive Sidecar-Proxys.
Wichtige Migrationsschritte
- Mindestvoraussetzung: Linux-Kernel 5.10+ auf allen Worker-Nodes.
- Aktualisierung der Monitoring-Werkzeuge für eBPF-Metriken.
- Durchführung von Belastungstests vor der Umstellung produktiver Cluster.
Weiterlesen
Alle Beiträge →
Paketverlust bei großen Übertragungen: MTU-Konflikte und PMTU Black Holes beheben
Fehleranalyse für einfrierende SSH-Sitzungen, blockierte Dateitransfers und TLS-Timeouts über VXLAN- und WireGuard-Tunnel; systematischer Einsatz von MSS Clamping.
Verpflichtende Kubernetes-Migration zu cgroup v2: Mehr als ein Kernel-Parameter
Praxisleitfaden für die Migration von Kubernetes-Clustern zu cgroup v2; Behebung von failCgroupV1, Pressure Stall Information (PSI), Vermeidung von Java-OOMKilled-Fehlern und unterbrechungsfreie Node-Upgrades.

SMB-Zugriff verweigert: Everyone nicht Vollzugriff geben
SMB nach Rechteänderungen wiederherstellen: Freigabe- und NTFS-Rechte unterscheiden, gezielt korrigieren und mit dem echten Nutzerkonto testen.