技术 / 分析与实践观点
GitHub Actions默认策略将变:重新检查工作流信任边界
面对公开仓库策略变更,如何检查不可信代码、机密访问和流水线维护责任?重点不是让CI简单恢复绿色。
原始来源: GitHub Changelog · 新闻日期: 2026-11-02
已确认的消息
GitHub宣布从2026-12-02起,默认阻止公开仓库中的pull_request_target事件;私有和内部仓库不在此次范围内。
编辑分析
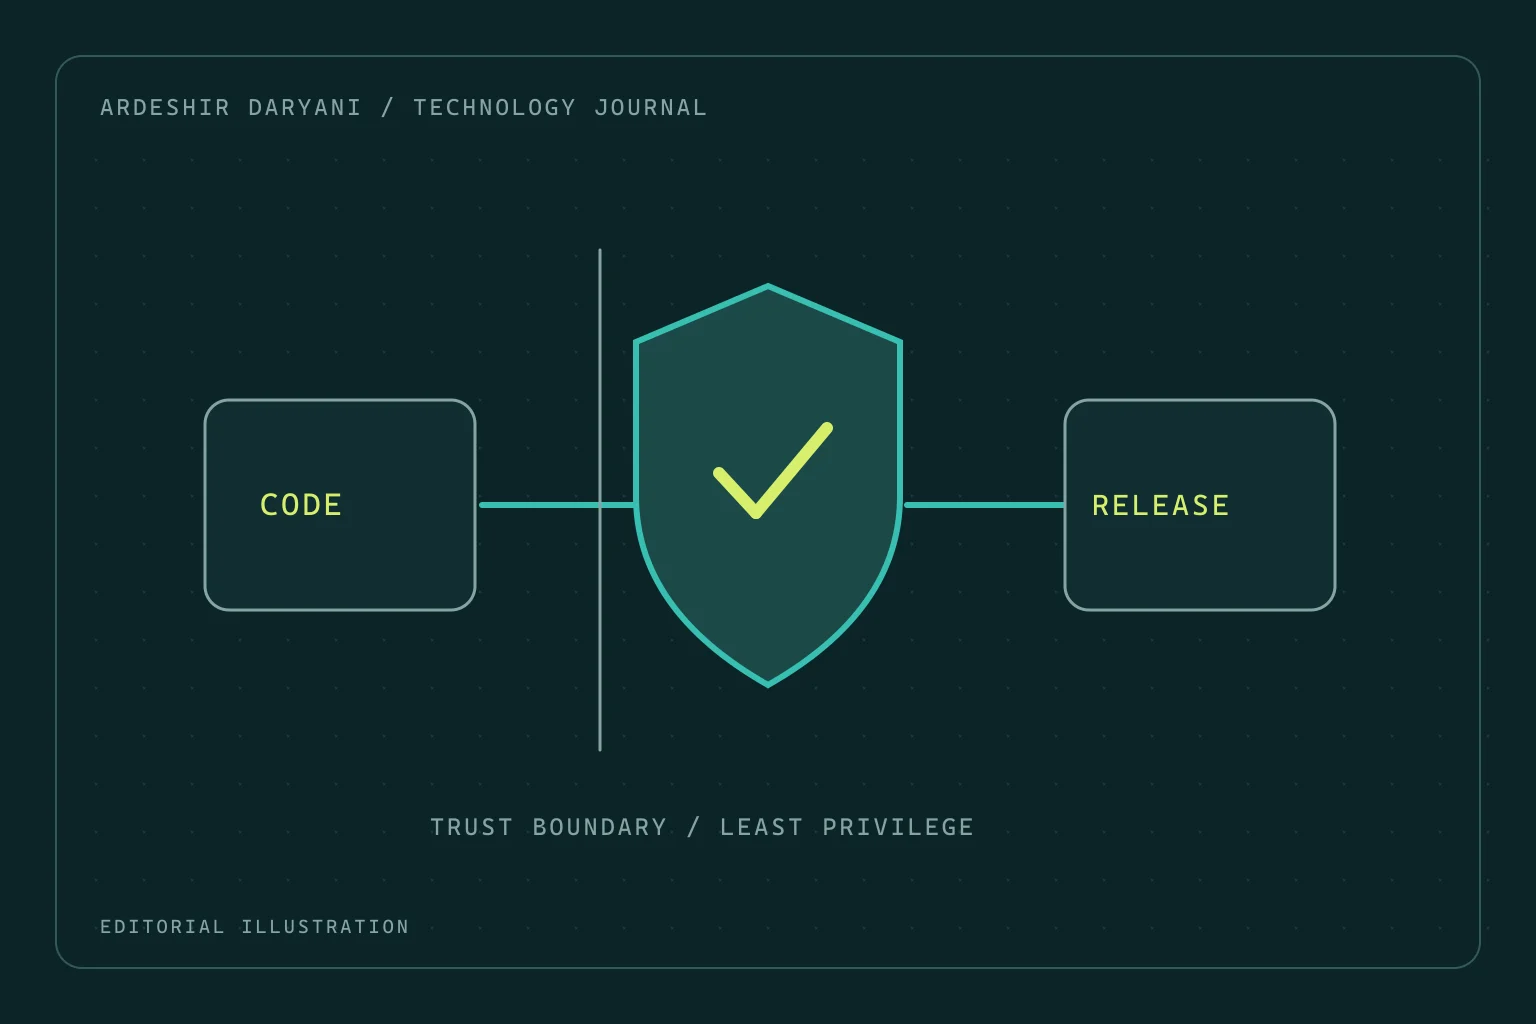
GitHub技术文档解释,这个事件在基础仓库的上下文中运行,在其中执行不可信代码可能暴露敏感访问能力。我们的编辑观点是,应对方式不应只是添加例外,让CI继续显示绿色。首先要弄清每个工作流究竟做什么,以及这项工作是否确实需要该执行上下文的权限。熟悉触发器名称,并不能代替对信任边界的理解。
我们建议把检查外部内容的操作,与具备发布权的操作分开。举一个假设例子:给拉取请求添加标签,和执行该请求提供的脚本,是两种不同的决定。审核者应同时了解代码来源,以及每个阶段使用的具体权限。这是审核建议,不代表我们修改了读者的仓库设置,也不是说这个触发器的所有用途都不安全。
决策前应检查什么
- 列出依赖该事件的工作流,并为每个工作流记录维护负责人。
- 结合代码检出路径,一起检查可访问的所有权限和机密。
- 在公告期限前,评估默认策略以及是否确实需要为特定工作流设置例外。
实际启示
私有仓库团队也可以借此检查信任边界,虽然本次变更不适用于它们。合理目标是以最少必要权限保留必须完成的工作,而不是没有说明地绕过新的控制。
通过技术分析,为决策提供更充分的依据。全部文章 →