Blocage des paquets volumineux : résoudre les trous noirs PMTU et conflits MTU
Dépannage des sessions SSH gelées, échecs de transfert de fichiers et blocages TLS sur les tunnels VXLAN et WireGuard ; implémentation du MSS Clamping au niveau de la passerelle.
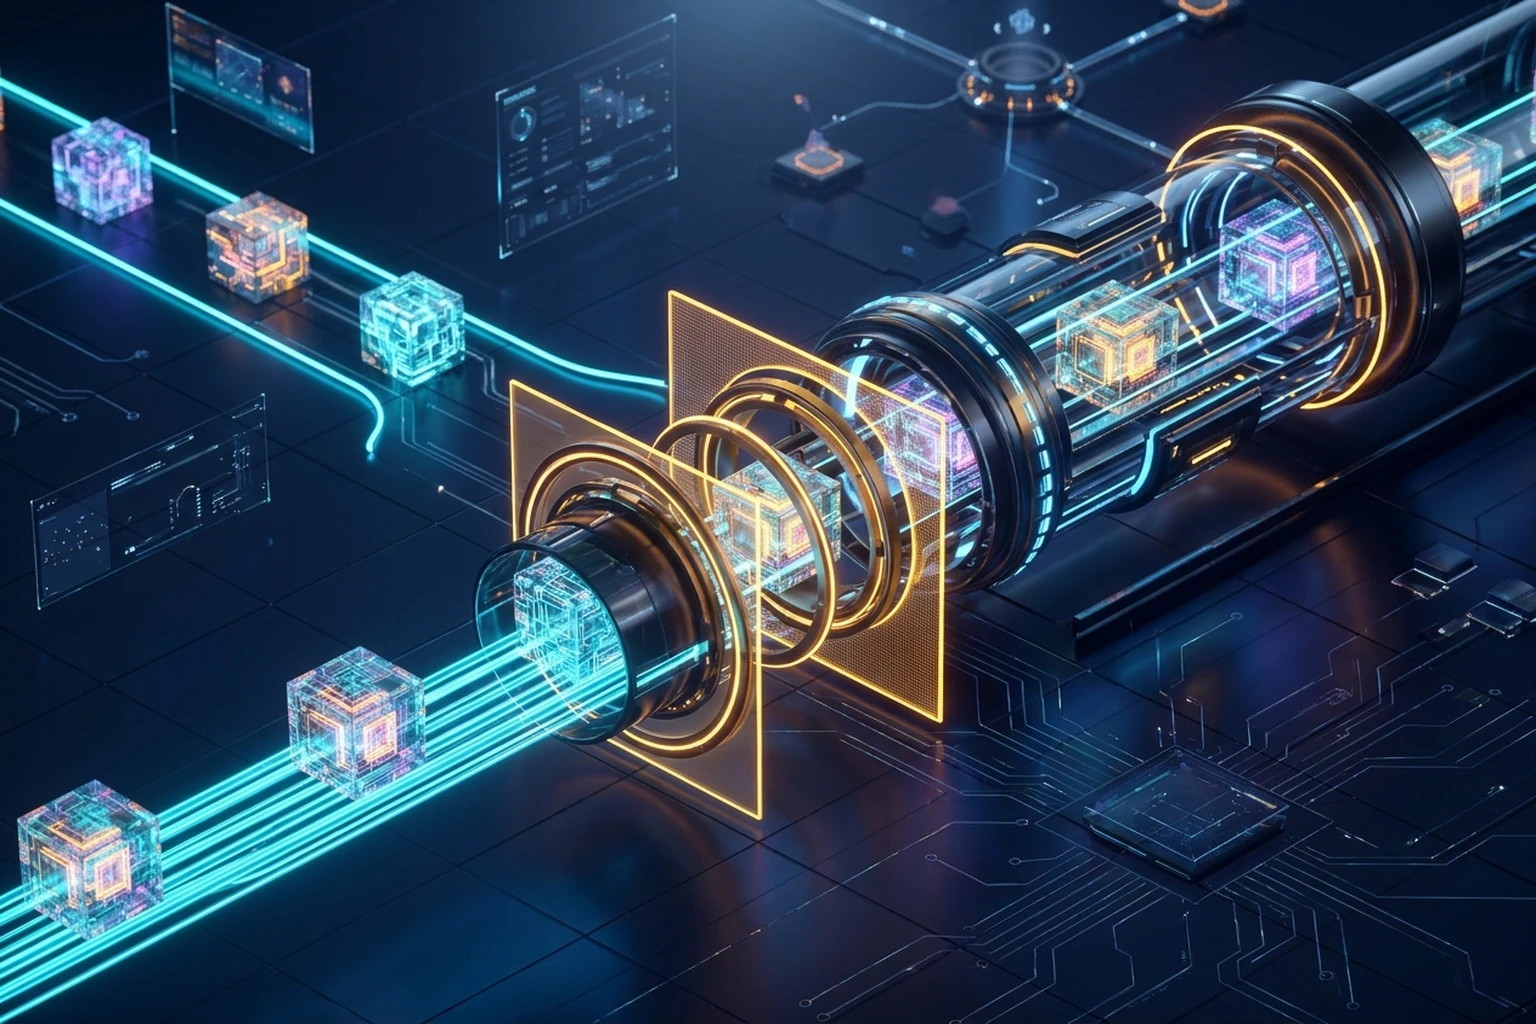
Un grand classique du dépannage réseau : le ping répond parfaitement avec une latence minimale, mais dès qu'un utilisateur lance un transfert SCP volumineux ou une négociation TLS complexe, la session se fige et expire en timeout.
L'erreur fréquente consiste à modifier au hasard la valeur MTU sur les postes clients.
L'origine : le phénomène de trou noir PMTU
Le paquet Ethernet standard impose une MTU de 1500 octets. Dans un tunnel d'encapsulation (WireGuard, GRE, IPsec ou VXLAN), les en-têtes additionnels absorbent entre 20 et 80 octets. Si un pare-feu intermédiaire bloque les messages ICMP Type 3 Code 4 signalant la nécessité de fragmentation, les paquets surdimensionnés sont rejetés sans notification : c'est le trou noir PMTU.
Méthodologie de résolution
- Évaluation précise avec un ping marqué "Don't Fragment".
- Ajustement des valeurs du tunnel (1420 octets pour WireGuard, 1450 pour VXLAN standard).
- Correction définitive : activation du MSS Clamping sur le routeur de bordure pour réécrire automatiquement les en-têtes SYN TCP à la volée.
Une intervention centralisée sur la passerelle sécurise l'ensemble des flux de manière pérenne.
Pour poursuivre la lecture
Toutes les publications →
Fin d'iptables dans Kubernetes : eBPF et Gateway API s'imposent comme nouveau standard
Élimination des goulots d'étranglement O(N) grâce à eBPF et l'API Gateway de Kubernetes ; pourquoi les équipes plateforme déplacent le routage vers le noyau Linux.
Migration obligatoire de Kubernetes vers cgroup v2 : bien au-delà d'un paramètre noyau
Guide d'exploitation pour migrer les clusters Kubernetes vers cgroup v2 : résolution de l'erreur failCgroupV1, métriques PSI, correction des OOMKilled Java et procédure de mise à niveau sans interruption.

Accès SMB refusé : pas de contrôle total pour Everyone
Rétablir SMB après un changement de droits : distinguer partage et NTFS, corriger au plus juste et tester avec le vrai compte utilisateur.