حاکمیت داده در فضای ابری؛ کنترل واقعی فراتر از محل سرور
خبر تازه Microsoft Sovereign Cloud بحث کنترل داده و تداوم عملیات را جدیتر کرده است. تفاوت محل داده، اختیار دسترسی، کلیدها و وابستگی سرویسها را بررسی میکنیم.
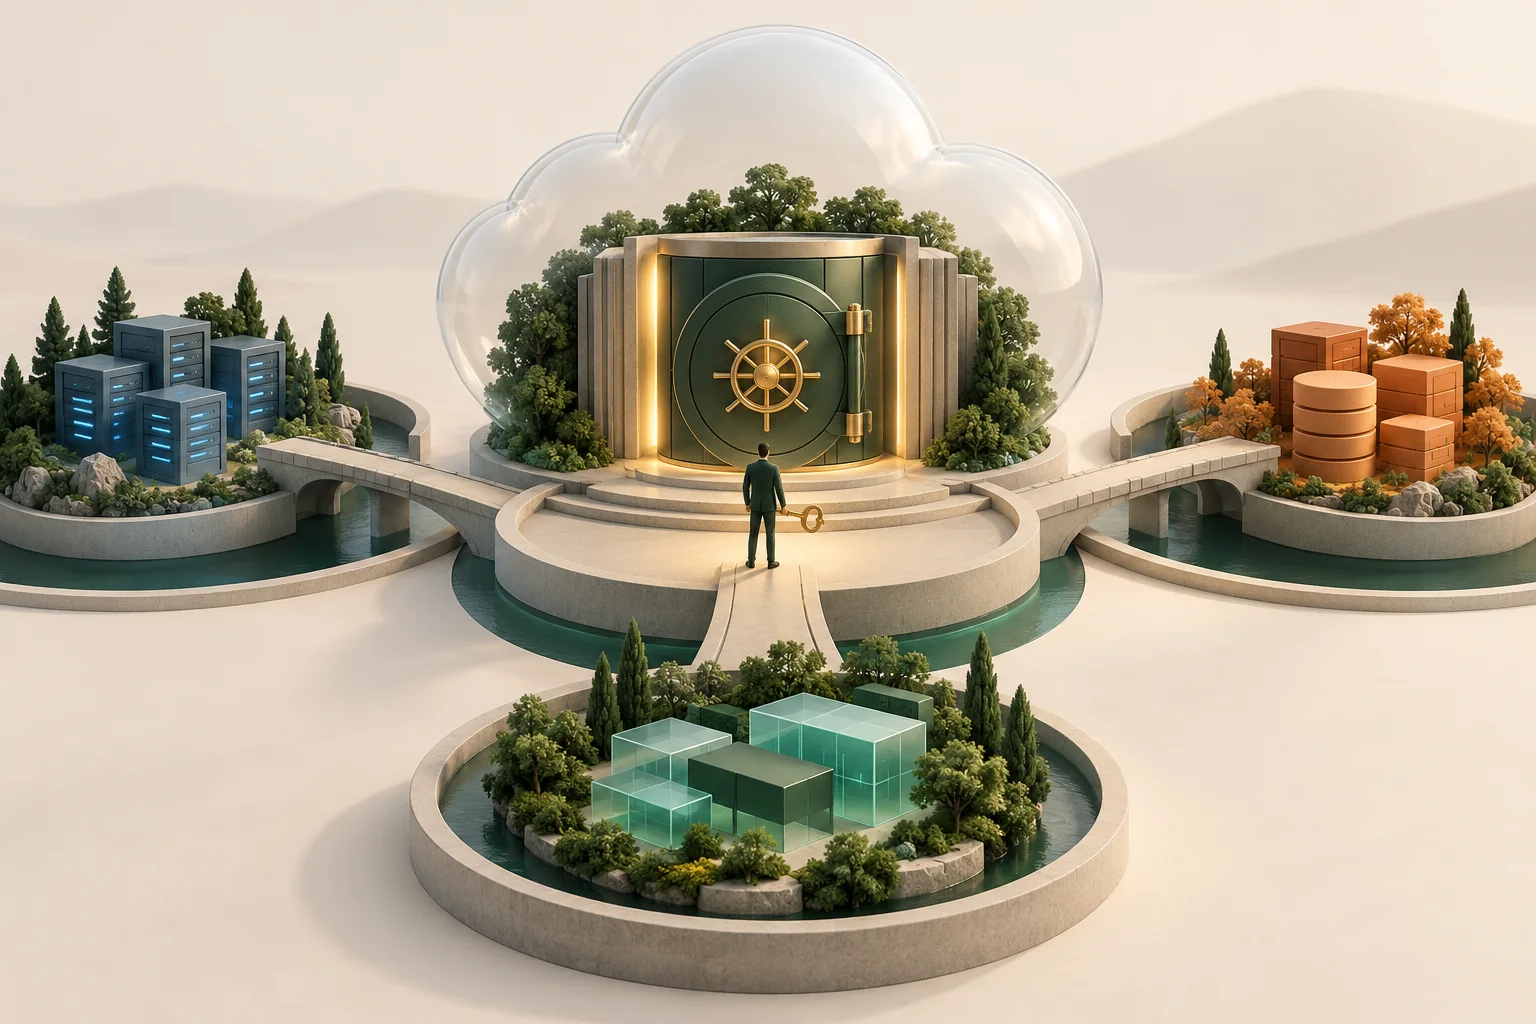
در یک نگاه: دانستن محل سرور لازم است، اما برای فهم کنترل واقعی کافی نیست. باید بدانیم چه کسی دسترسی دارد، کلیدها چگونه مدیریت میشوند و هنگام قطع وابستگیها چه چیزی از کار میافتد.
خبر Microsoft Sovereign Cloud چه بود؟
مایکروسافت در ۲۰ اکتبر ۲۰۲۶ از مرحله تازه برنامه Sovereign Cloud نوشت. در این خبر، ترکیب گزینههای ابری عمومی، خصوصی و شریک، با توجه به نیاز هر بار کاری مطرح شده است. همچنین برخی قابلیتها آماده استفاده و برخی در مرحله پیشنمایش یا برنامه عرضه توصیف شدهاند؛ این وضعیتها نباید یکسان فرض شوند. خبر رسمی مایکروسافت
این مقاله از خبر بهعنوان نقطه شروع استفاده میکند تا پرسشهای فنی حاکمیت داده را روشن کند. بخشهای تحلیلی، ادعای انطباق حقوقی یک محصول یا نسخه آماده انتخاب تأمینکننده نیستند.
چرا محل نگهداری داده کافی نیست؟
فرض کنید داده در ساختمانی متعلق به یک سازمان نگهداری میشود، اما ورود مدیران، دریافت مجوز یا بخشی از پردازش به سرویس دیگری وابسته است. در این سناریوی فرضی، مالکیت فیزیکی تجهیزات بهتنهایی تمام ابعاد کنترل را توضیح نمیدهد.
برعکس، استفاده از یک سرویس بیرونی هم لزوماً به معنی نداشتن هیچ کنترلی نیست. آنچه اهمیت دارد، تعریف دقیق حدود اختیار، شفافیت عملیات و شواهد قابل بررسی است. پرسش درست این نیست که فقط «داده داخل است یا خارج؟»؛ باید زنجیره وابستگی و مسئولیت را هم دید.
در یک ارزیابی فنی، بهتر است واژههای کلی به سؤال قابل پاسخ تبدیل شوند. مثلاً بهجای «داده امن است»، بپرسیم چه کسانی امکان دسترسی دارند، چگونه تأیید میشوند، چه چیزی ثبت میشود و کدام مسیر برای بازبینی وجود دارد.
چهار لایه کنترل را از هم جدا کنید
| لایه | سؤال اصلی | شاهد قابل بررسی |
|---|---|---|
| داده | نسخههای اصلی و پشتیبان کجا هستند؟ | نقشه جریان و فهرست محلها |
| دسترسی | چه کسی چه عملی انجام میدهد؟ | نقشها، تأییدها و گزارش فعالیت |
| کلید | اختیار چرخه عمر کلید با کیست؟ | فرایند نگهداری و بازیابی کلید |
| عملیات | کدام وابستگی برای ادامه کار لازم است؟ | آزمون تداوم سرویس و بازیابی |
این چهار لایه به هم مرتبطاند، اما جای یکدیگر را نمیگیرند. برای نمونه، داشتن گزارش دسترسی، بهتنهایی دسترسی نامناسب را مسدود نمیکند. یا نگهداری کلید در محل دلخواه، بدون فرایند بازیابی درست، میتواند خود به یک مسئله عملیاتی تبدیل شود.
خبر را چگونه به سؤال خرید و طراحی تبدیل کنیم؟
در اطلاعیههای فناوری، واژههایی مانند پیشنمایش، دسترسپذیری عمومی و عرضه مرحلهای اهمیت دارند. قابلیت وعدهدادهشده برای آینده را نباید در محاسبه آمادگی امروز یک سامانه قطعی فرض کرد.
برای هر قابلیت موردنیاز، بهتر است یک برگه تصمیم کوتاه داشته باشید: وضعیت عرضه چیست؟ دامنه جغرافیایی یا فنی آن کدام است؟ چه پیشنیازی دارد؟ مسئول عملیات کیست؟ با چه آزمونی میتوان پذیرفت که نیاز سازمان را برآورده میکند؟
این رویکرد کمک میکند گفتوگو با تأمینکننده فقط حول نام محصول نچرخد. تیم باید بتواند نشان دهد هر قابلیت دقیقاً به کدام نیاز پاسخ میدهد و چه بخشی همچنان بر عهده خود سازمان است.
کنترل واقعی باید قابل نشاندادن باشد: یک نمودار معماری، فهرست نقشها و آزمون بازیابی از چند عبارت تبلیغاتی روشنترند.
سناریوی فرضی قطع ارتباط
فرض کنیم یک شرکت بخشی از نرمافزارهای عملیاتی را محلی اجرا میکند. تیم میخواهد بداند اگر ارتباط با سرویس بیرونی قطع شد، چه اتفاقی میافتد. آزمایش مناسب، قطع کنترلشده و ازپیشطراحیشده در محیط آزمایشی است؛ نه ایجاد اختلال ناگهانی در کار روزانه.
پیش از آزمون، وابستگیهای هویت، نامگذاری، زمان، مجوز، پردازش و دریافت داده فهرست شوند. سپس مشخص شود کدام بخش باید ادامه پیدا کند، کدام بخش اجازه توقف دارد و بازگشت ارتباط چگونه مدیریت میشود.
نتیجه باید به زبان کسبوکار هم بیان شود. عبارت «ماشین مجازی روشن بود» کافی نیست اگر کاربر نتوانسته سفارش ثبت کند. تداوم زیرساخت و تداوم فرایند سازمانی، دو معیار مرتبط اما متفاوتاند.
یک برنامه ارزیابی مرحلهای
- دادهها و سرویسهای حساس را طبقهبندی کنید.
- جریان داده و نسخههای پشتیبان را روی یک نقشه ساده نشان دهید.
- نقشها و دسترسیهای مدیریتی را مرور کنید.
- مسئولیت کلیدها و مسیر بازیابی را مستند کنید.
- وابستگیهای بیرونی هر سرویس مهم را مشخص کنید.
- سناریوی اختلال را ابتدا در محیط کنترلشده آزمایش کنید.
- شواهد آزمون و اقدامهای اصلاحی را کنار تصمیم معماری نگه دارید.
این کار بهتر است با حضور مالک داده، تیم زیرساخت و مسئول سرویس انجام شود. اگر هر گروه فقط بخش خودش را ببیند، وابستگی میان آن بخشها پنهان میماند. فرایند بازبینی نیز باید با تغییر معماری تکرار شود.
پرسشهای متداول
آیا اجرای محلی همیشه استقلال کامل ایجاد میکند؟
خیر. ممکن است بخشی از هویت، مجوز یا عملیات هنوز به سرویس بیرونی وابسته باشد. باید همان سامانه واقعی بررسی شود.
آیا حاکمیت داده فقط موضوع سازمانهای بزرگ است؟
این پرسشها برای تیمهای کوچک هم مفیدند، هرچند عمق و هزینه بررسی باید با اهمیت داده و سرویس تناسب داشته باشد.
کنترل عملیات هوشمند نیز بخشی از همین تصویر است. برای مطالعه مکمل، امنیت و محدوده اختیار عاملهای هوش مصنوعی را بخوانید.
منابع و یادداشت تحریریه
تاریخ بررسی: ۱ نوامبر ۲۰۲۶. جدولها، سناریوی قطع ارتباط و برنامه ارزیابی، تحلیل تألیفی این مقاله هستند. وضعیت عرضه هر قابلیت باید هنگام اجرا دوباره از منبع رسمی بررسی شود.
برای ادامه مطالعه
همه نوشتهها →
مستندی که ساعت سه صبح به دادت میرسد
یک قالب یکصفحهای برای مستند عملیاتی سرویس: کاربرد، وابستگیها، محل لاگ، معیار سلامت، مسیر بازیابی و مسئول پیگیری؛ بدون انبارکردن رمز در مستند.

پنج چیزی که قبل از ریاستارت سرور باید ثبت کنیم
پیش از ریاستارت، کاربران، وابستگیها، کارهای فعال، وضعیت بازیابی و معیار سلامت را ثبت کنید؛ چکلیستی کوتاه برای جلوگیری از راهاندازی مجدد بدون شواهد.

سرور روشن است؛ سرویس واقعاً کار میکند؟
برای پایش سرویس، از پاسخ ping عبور کنید: یک مسیر واقعی کاربر، وابستگی ضروری و هشدار قابلاقدام را انتخاب کنید تا خرابی پشت چراغ سبز پنهان نماند.