تغییر پیشفرض GitHub Actions؛ زمان بازبینی Workflowها
در آستانه تغییر سیاست مخازن عمومی، مرز کد غیرقابلاعتماد، دسترسی اسرار و مسئولیت نگهداری پایپلاین را بررسی کنیم.
منبع اصلی: GitHub Changelog · تاریخ خبر: 2026-11-02
خبر تأییدشده
GitHub مسدودسازی پیشفرض pull_request_target در مخازن عمومی را برای 2026-12-02 اعلام کرد؛ مخازن خصوصی و داخلی مشمول نیستند.
تحلیل تحریریه
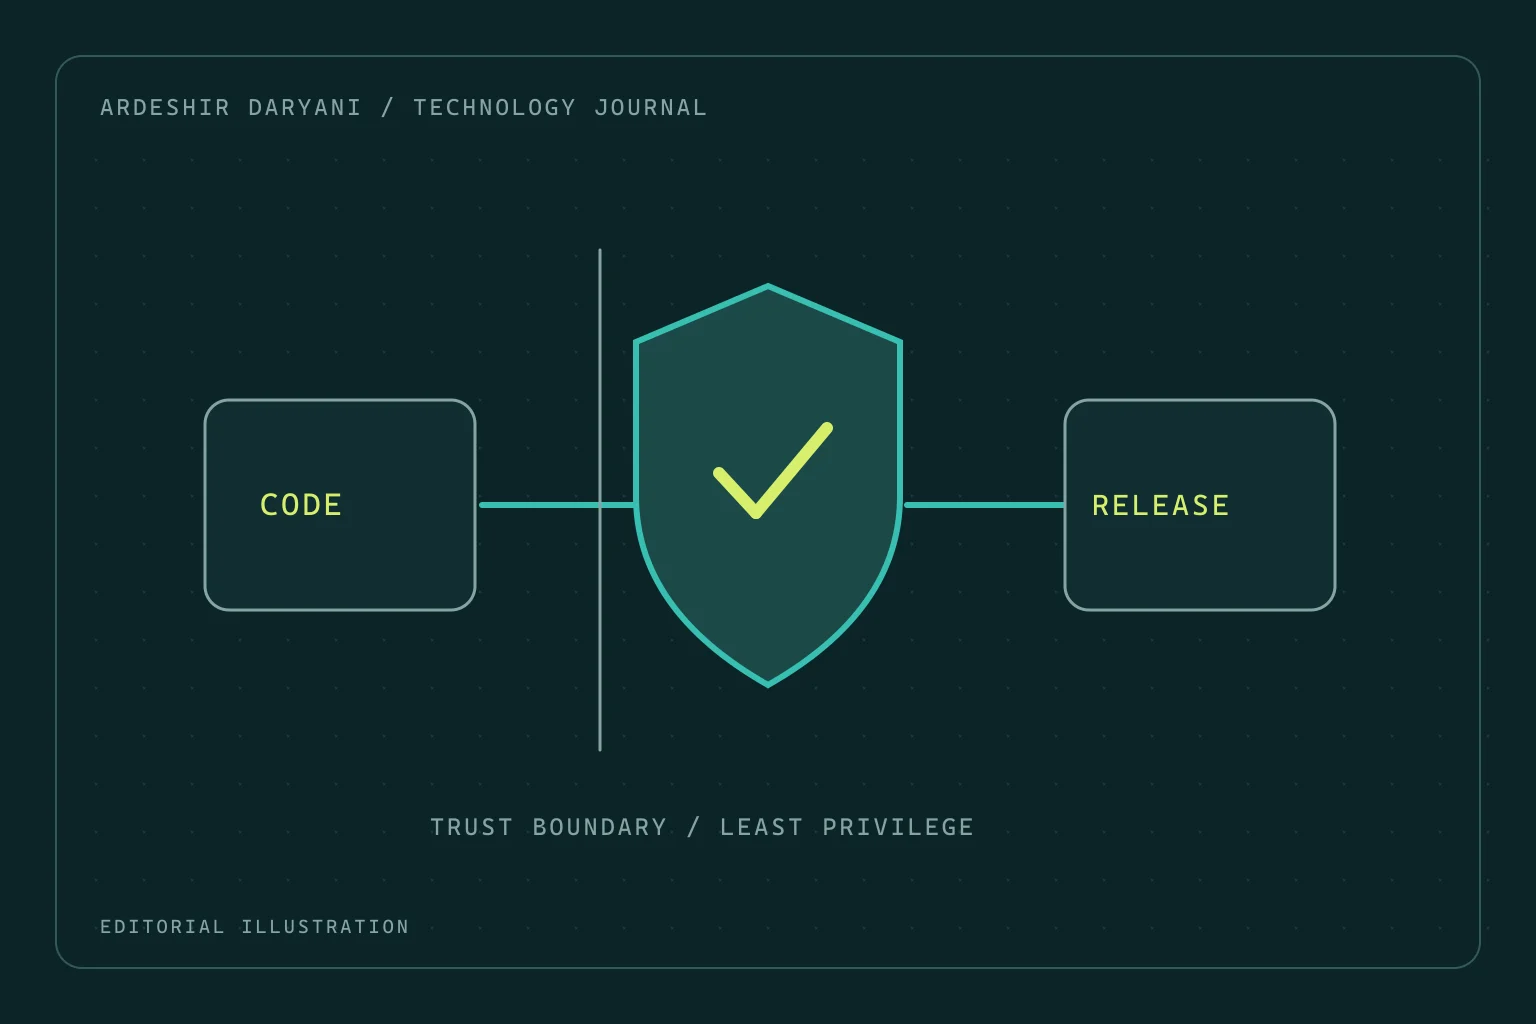
زمینه فنی در مستندات GitHub این است که این رویداد در بستر مخزن پایه اجرا میشود و اجرای کد غیرقابلاعتماد در آن میتواند دسترسی حساس را در معرض خطر بگذارد. از نگاه تحریریه، واکنش مناسب به خبر صرفاً فعالکردن یک استثنا برای سبز ماندن نتیجه CI نیست. ابتدا باید روشن شود هر Workflow دقیقاً چه کاری انجام میدهد و آیا برای همان کار واقعاً به این بستر دسترسی نیاز دارد.
پیشنهاد عملی ما، جداکردن بررسی محتوای ورودی از عملیات دارای اختیار انتشار است. در یک مثال فرضی، افزودن برچسب به درخواست تغییر با اجرای اسکریپت همان درخواست یک تصمیم یکسان نیست. بازبین باید هم منبع کد اجراشده را بشناسد و هم بداند کدام مجوز در کدام مرحله مصرف میشود. این تحلیل، توصیهای برای بازبینی است و به معنی تغییر خودکار تنظیمات مخزن خواننده نیست.
پیش از تصمیم بررسی کنیم
- فهرست Workflowهای وابسته به رویداد را همراه با مالک نگهداری هر کدام ثبت کنید.
- مسیر دریافت کد و تمام مجوزها و اسرار قابلدسترسی را در بازبینی کنار هم ببینید.
- پیش از موعد اعلامشده، نتیجه سیاست پیشفرض و نیاز واقعی به استثنا را بررسی کنید.
جمعبندی کاربردی
تیمهایی که فقط مخزن خصوصی دارند نیز میتوانند از این خبر برای مرور مرز اعتماد استفاده کنند؛ هرچند خود این تغییر شاملشان نمیشود. معیار موفقیت، حفظ کار ضروری با کمترین اختیار لازم است، نه عبور بیتوضیح از یک کنترل تازه.
برای ادامه مطالعه
همه نوشتهها →
خبر تازه NVIDIA؛ آمادهبودن Kubernetes را اثبات کنیم
چرا اجرای موفق کانتینر برای خرید GPU کافی نیست؟ بررسی معیار پذیرش، سازگاری پشته نرمافزار و شواهد آزمون زیرساخت.
پلتفرم تازه گوگل؛ آموزش AI با اینترنت ضعیف
طراحی آموزش دیجیتال برای اتصال ناپایدار چه درسهایی دارد؟ نگاهی مستقل به تداوم یادگیری، هزینه داده و سنجش مهارت.
حالت صف Kafka در Lambda؛ موازیسازی با چه ملاحظهای؟
پیش از انتخاب صف برای پردازش رویداد، ترتیب پیامها، اجرای تکراری و ظرفیت سرویس مقصد را چگونه ارزیابی کنیم؟