تغيير GitHub Actions: حان وقت مراجعة ثقة سير العمل
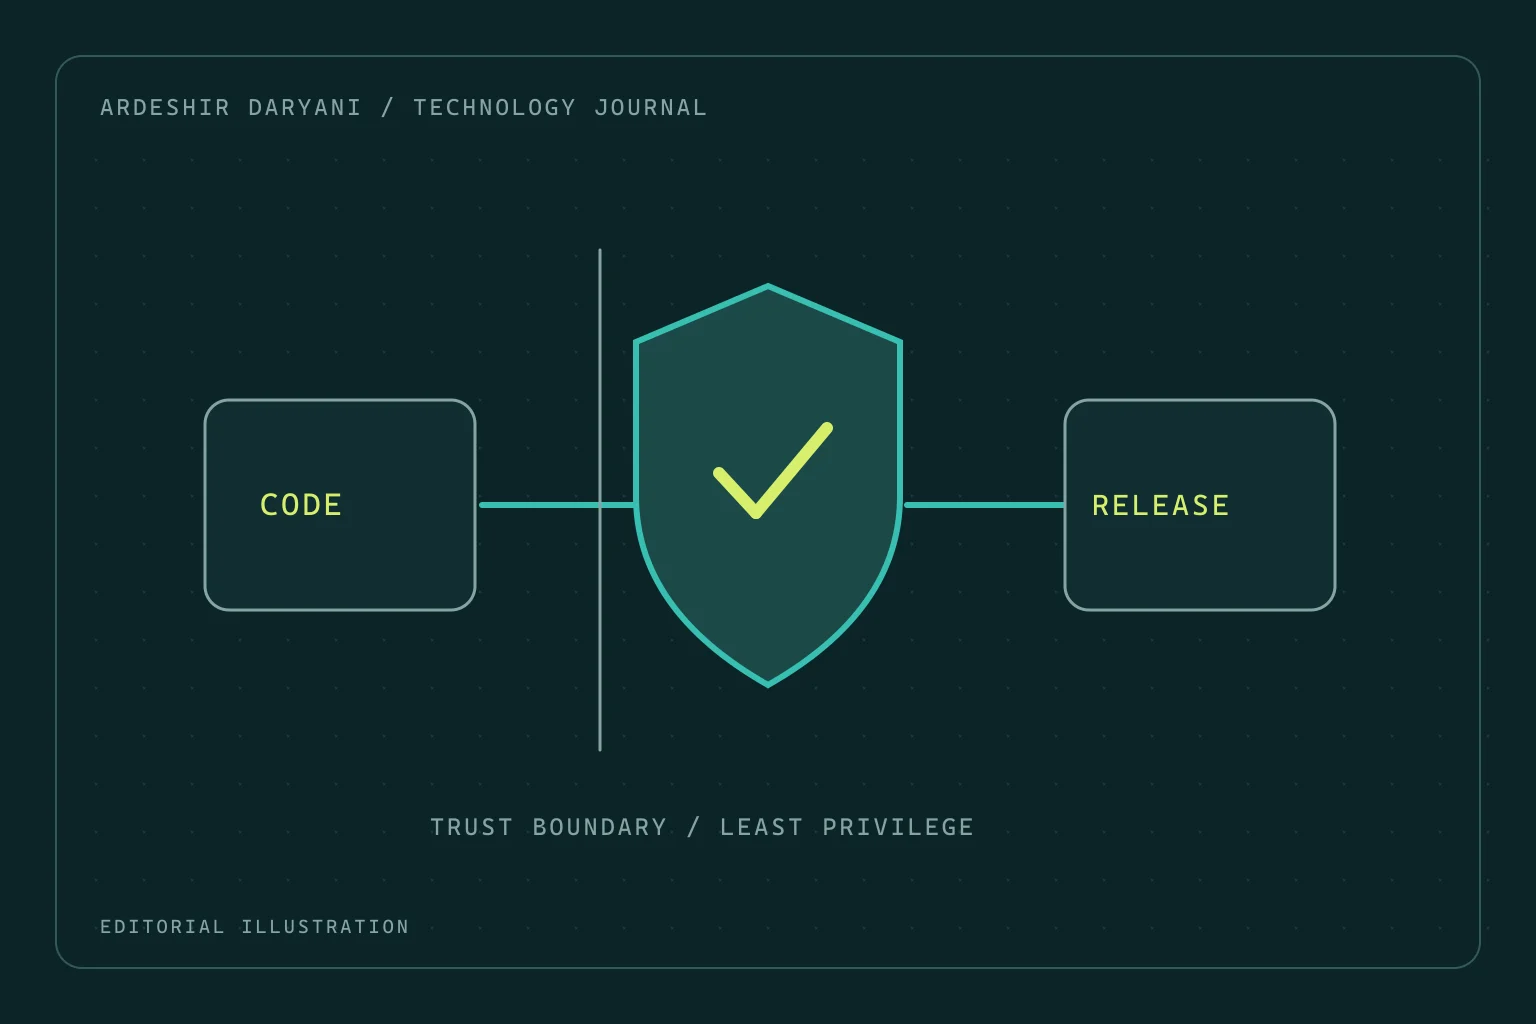
قبل تعديل سياسة المستودعات العامة، راجع الكود غير الموثوق والوصول إلى الأسرار وملكية صيانة مسار النشر.
المصدر الأصلي: GitHub Changelog · تاريخ الخبر: 2026-11-02
الخبر المؤكد
أعلنت GitHub حظر pull_request_target افتراضياً في المستودعات العامة ابتداءً من 2026-12-02؛ ولا يشمل التغيير المستودعات الخاصة والداخلية.
تحليل تحريري
توضح وثائق GitHub أن هذا الحدث يعمل ضمن سياق المستودع الأساسي، وأن تشغيل كود غير موثوق فيه قد يعرض الوصول الحساس للخطر. نرى أن الاستجابة المناسبة ليست مجرد إضافة استثناء للحفاظ على نجاح CI. ينبغي أولاً معرفة ما يفعله كل سير عمل، وهل يحتاج ذلك العمل تحديداً إلى صلاحيات هذا السياق. الاسم المألوف للحدث لا يغني عن فهم حدود الثقة المرتبطة به.
توصيتنا العملية هي فصل فحص المحتوى الوارد عن العمليات المخولة بالنشر. في مثال افتراضي، إضافة تصنيف إلى طلب دمج وتشغيل سكربت يقدمه الطلب نفسه قراران مختلفان. يجب أن يعرف المراجع مصدر الكود المنفذ والصلاحية المستخدمة في كل مرحلة. هذه إرشادات للمراجعة، وليست ادعاءً بأن إعدادات مستودع القارئ تغيرت أو بأن كل استخدام لهذا الحدث غير آمن.
ما الذي نراجعه قبل القرار؟
- احصر مسارات العمل المعتمدة على الحدث وسجل مسؤول صيانة لكل منها.
- راجع مسار جلب الكود مع جميع الأذونات والأسرار التي يستطيع الوصول إليها.
- قبل الموعد المعلن، قيّم السياسة الافتراضية والحاجة الحقيقية لأي استثناء.
خلاصة عملية
يمكن لفرق المستودعات الخاصة الاستفادة من الخبر لمراجعة حدود الثقة أيضاً، رغم أنها مستثناة من هذا التغيير. النجاح هو الحفاظ على العمل الضروري بأقل صلاحيات لازمة، لا تجاوز ضابط جديد من دون تفسير.
تابع القراءة
جميع المنشورات →
تحديث NVIDIA: أثبت جاهزية Kubernetes قبل الشراء
لماذا لا يكفي بدء الحاوية لشراء GPU؟ قراءة في معايير القبول وتوافق البرمجيات وأدلة اختبار البنية التحتية.
منصة Google الجديدة: تعلم الذكاء الاصطناعي دون اتصال ثابت
ماذا يحتاج التعليم الرقمي عند ضعف الإنترنت؟ قراءة مستقلة في استمرارية التعلم وتكلفة البيانات وإثبات اكتساب المهارة.
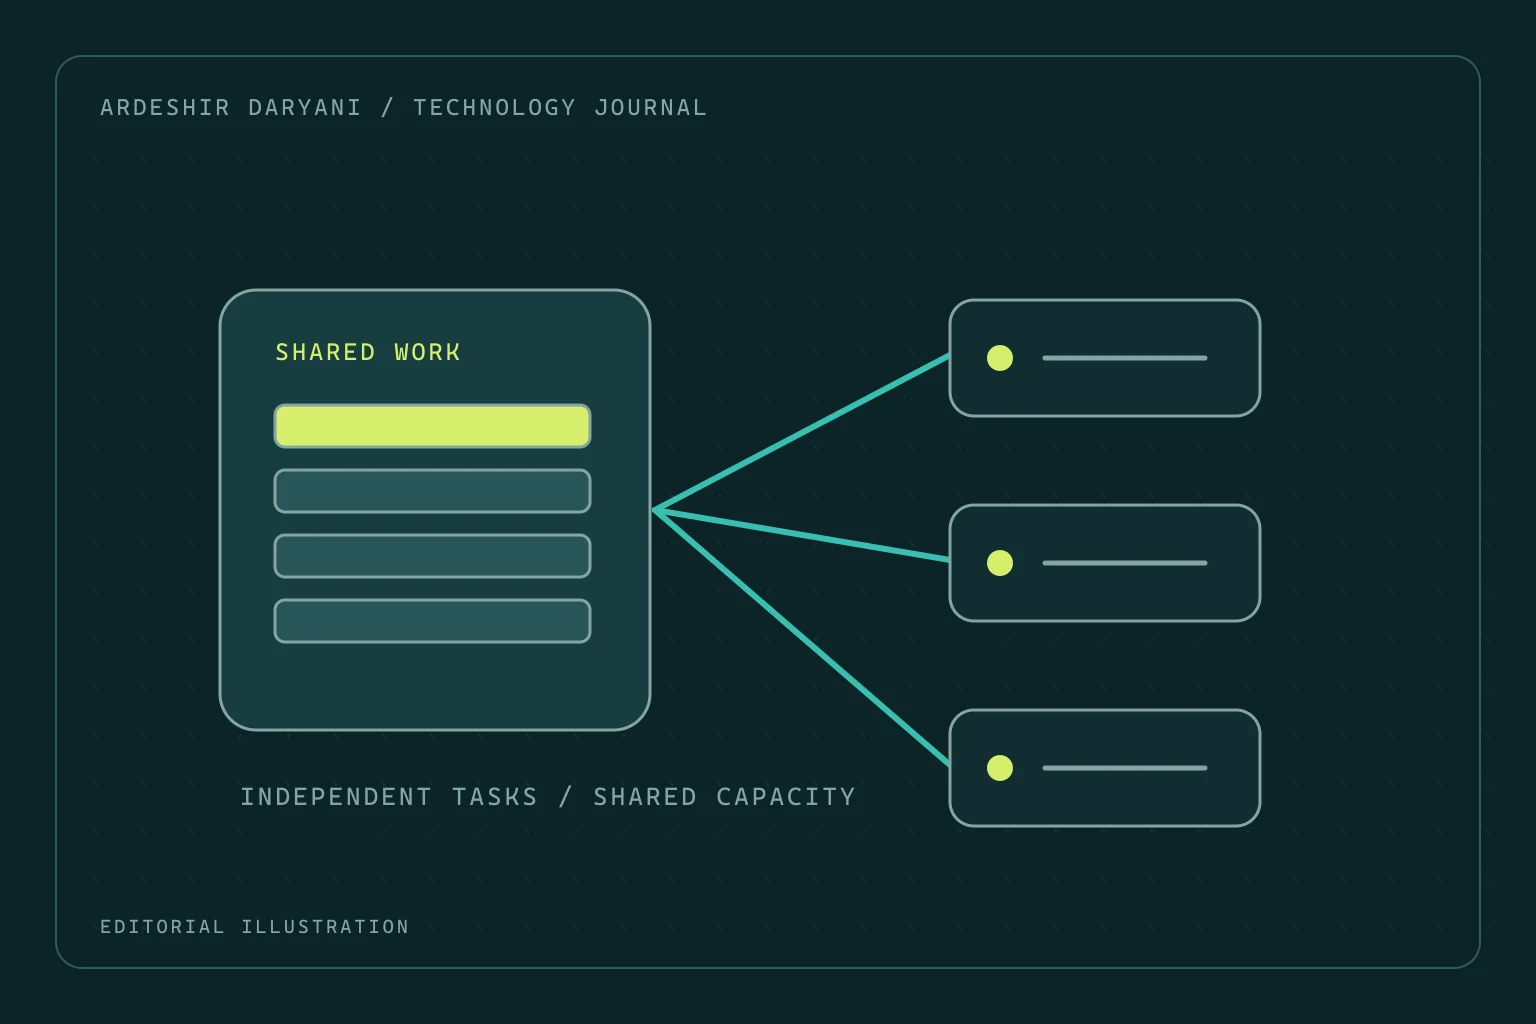
صفوف Kafka في Lambda: التوازي يحتاج إلى عقد واضح
قبل اختيار معالجة الصفوف، راجع ترتيب الرسائل والتنفيذ المكرر وقدرة الأنظمة اللاحقة بدلاً من الاكتفاء بعدد المهام المتزامنة.